こんにちは!エンジニアの坂口です。
前編では、baserCMS5の管理画面で記事を作り、CuStaticで書き出した静的HTMLを公開する、という「作る場所」と「見せる場所」を分ける考え方を紹介しました。
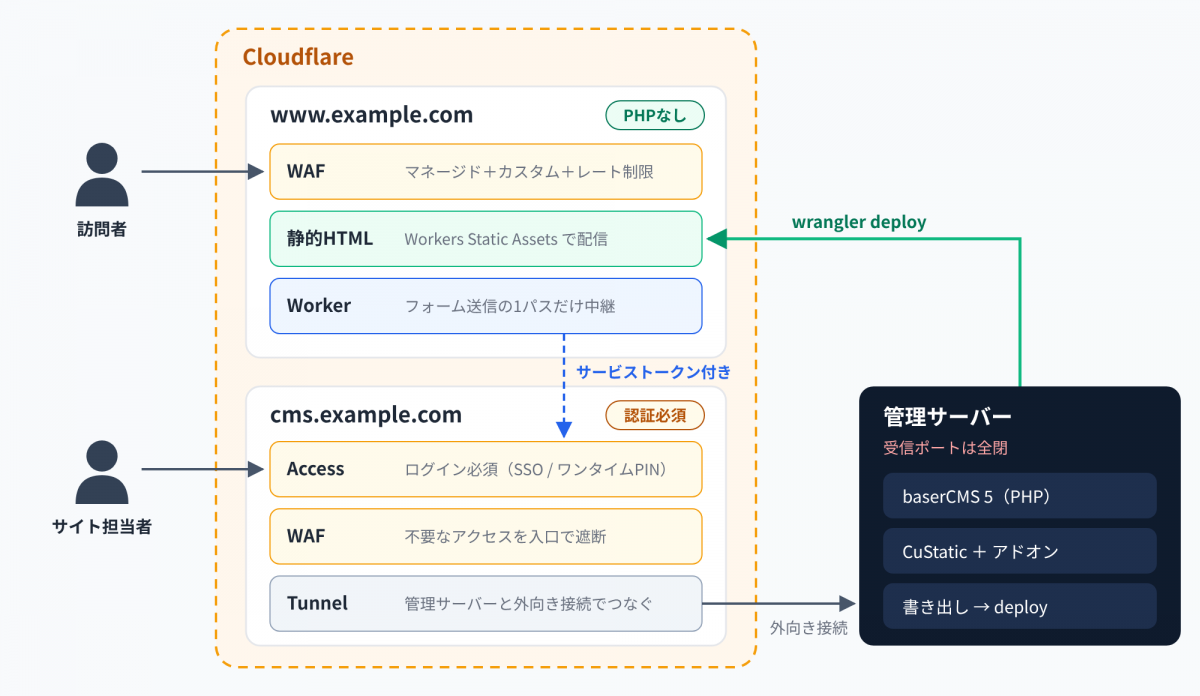
後編では、この構成を Cloudflare でどう組み立てるかを、構築の流れと押さえておきたいポイントに絞って紹介します。目指すのは次の状態です。
- 1. 公開サイト(www)にはPHPもDBも存在しない
- 2. 管理サーバーはインターネットから直接到達できない(受信ポートは全閉)
- 3. 管理画面に届く前に、Cloudflare の入口で認証が入る
構築の流れ
| ステップ | やること | 使う仕組み |
|---|---|---|
| 1 | 管理サーバーの受信ポートを閉じ、外向きの接続だけでつなぐ | Cloudflare Tunnel |
| 2 | 管理画面を担当者だけに開く | Cloudflare Access |
| 3 | 書き出しから公開までを自動化する | CuStatic |
| 4 | 静的HTMLを配信する | Workers Static Assets |
| 5 | フォーム送信の経路を絞り込む | Worker + サービストークン |
| 6 | 不要なリクエストを入口で捨てる | Cloudflare WAF |
それぞれのポイントを順に見ていきます。
1. 管理サーバーを Cloudflare Tunnel でつなぐ
管理サーバーの Web サーバーはサーバーの内側だけで待ち受け、ファイアウォールではHTTP/HTTPSの受信を開けません。外とつなぐのはCloudflare Tunnelです。サーバー側からCloudflareへ外向きの接続を張るので、受信ポートを開けずに管理画面を公開できます。
サーバーのIPアドレスを直接叩かれると、この後に設定するWAFもAccessも素通りになってしまいます。
Tunnelにすると直接アクセスする経路そのものがなくなるので、この心配も同時に消えます。
2. 管理画面を Cloudflare Access で保護する
管理画面のドメインを Accessで保護します。会社のメールアドレスでのSSOや、メールで届くワンタイムコードで本人確認をしてから、はじめて baserCMS のログイン画面にたどり着ける形です。無料プランでも50ユーザーまで使えます。
ログインしていない人のリクエストは、Cloudflareの入口で止まって PHP まで届きません。
PHP2Shellのような「アプリより手前で成立する攻撃」には、ここが一番効きます。
baserCMSのログインと合わせて、二重の扉になります。
3. CuStatic で書き出しから公開までを自動化する
CuStatic の設定で押さえておきたいのは次の3点です。
- HTMLはサーバーの内側から取りに行く:書き出し時のページ取得をサーバー内部で完結させれば、Access の認証に引っかかりません。
- 公開URLを設定する:出力されるHTMLやサイトマップから、管理画面のドメインが消えます。
- デプロイは「書き出し後コマンド」で行う:書き出しが終わるたびに、公開側へ自動で反映されます。このコマンドは管理画面からは変更できない仕様なので、万が一管理画面が乗っ取られても、任意のコマンドを実行される経路にはなりません。
4. 公開側を Workers Static Assets で配信する
書き出した静的HTMLは、Cloudflare Workers の Static Assets 機能で配信します。静的ファイルの配信は無料で、Cloudflare のネットワークからそのまま返るので表示も高速です。
既存のレンタルサーバーやVPSで配信したい場合は、CuStaticAddonGitDeploy で書き出し結果を Git リポジトリにプッシュし、公開サーバーが自動で取り込む構成も取れます。
5. メールフォームの送信経路を絞り込む
静的サイト化で一番悩むのがフォームです。CuStaticAddonMailForm で baserCMS のメールフォームを使い続ける場合、送信だけは baserCMS に届ける必要があります。とはいえ、そのために管理画面の Access に「ここだけ認証なし」という穴は開けたくありません。
そこで、公開側の Worker が 送信の1パスだけを、Access の認証情報(サービストークン)を付けて中継 します。
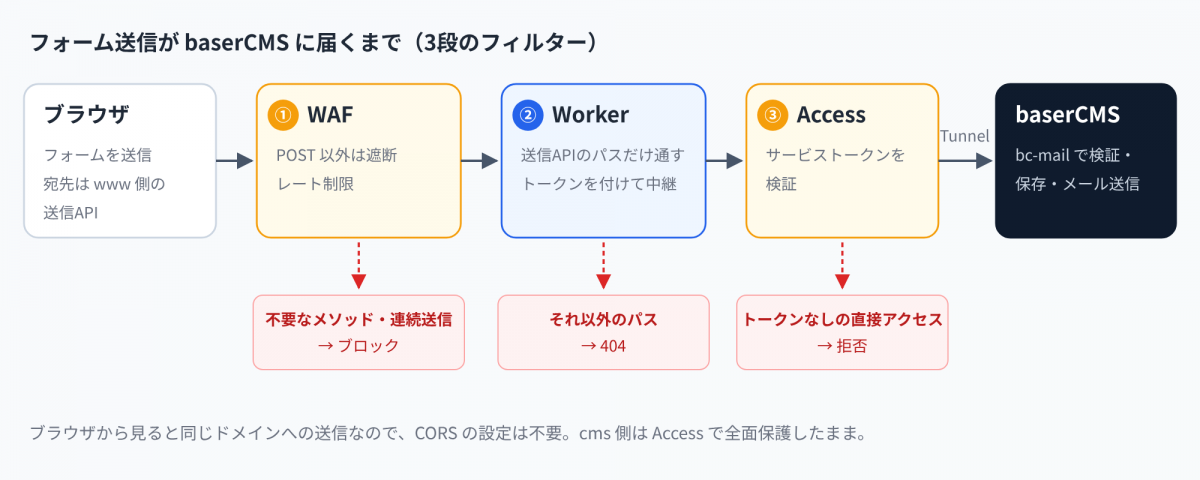
送信は WAF・Worker・Access の3段のフィルターを通ってから baserCMS に届きます。管理画面は Access で全面的に保護したまま、受信データも今まで通り管理画面で確認できます。
公開側から PHP を完全になくしたい場合は、外部のフォームサービスに送る方式も選べます。どちらが合うかは、受信データをどこで管理したいかで決めるのがおすすめです。
6. Cloudflare WAF で不要なリクエストを捨てる
公開側は静的ファイルしかないので、WAF の役割は「攻撃を止める」よりも 「明らかに不要なリクエストを入口で捨てる」 ことが中心になります。
無料プランの範囲でも、次のような設定ができます。
| 設定 | 内容 |
|---|---|
| マネージドルール | 広く悪用される重大な脆弱性への対策を、Cloudflare が自動で更新 |
| メソッドの制限 | 静的サイトに不要な GET/HEAD 以外のリクエストを遮断(フォーム送信だけ許可) |
| スキャンの遮断 | 存在しないはずの .php・管理画面のパス・隠しファイルへのアクセスを遮断 |
| レート制限 | フォーム送信の連続投稿を制限(画像認証が使えない静的フォームのスパム対策) |
7. 検索とサイトマップ
CuStaticAddonSiteSearch(サイト内検索)と CuStaticAddonSitemapxml(サイトマップ)は、サーバー側の処理が要らないので、有効化して書き出すだけで動きます。ここまでの構成には影響しません。
まとめ
| 守りたいもの | 使う仕組み |
|---|---|
| 管理サーバーへの直接アクセスを防ぐ | Cloudflare Tunnel(受信ポート全閉、80,443ポートも防ぐ) |
| 管理画面を担当者だけに開く | Cloudflare Access |
| 公開サイトから PHP をなくす | CuStatic + Workers Static Assets |
| フォーム送信の経路を絞る | WAF + Worker + サービストークン |
| 不要なリクエストを入口で捨てる | WAF(マネージドルール+カスタムルール+レート制限) |
管理側の PHP にパッチを当て続けることは変わりません。それでも、PHP に届く経路が「認証済みの担当者」と「3段のフィルターを通ったフォーム送信」だけになれば、次に大きな脆弱性が出たときの慌て方はずいぶん違うはずです。
構築のご相談はお気軽に
この記事では構成の考え方とポイントに絞って紹介しましたが、実際の構築では、サーバーの環境や既存サイトの作り、フォームの数や運用体制に合わせて細かな設定が必要になります。
- WordPressなどで構築している今のサイトをこの構成に移行できるか知りたい
- baserCMS 4系のサイトを、5系への移行とあわせて静的化したい
- フォームや検索をどの方式で実現するのがよいか相談したい
- Cloudflare の設定まで含めて任せたい
実際の構築に関しての詳細は、ぜひ一度お問い合わせください。サイトの状況をうかがったうえで、最適な構成をご提案します。
参考リンク
baserCMSやWebサイト構築のご相談など
お気軽にお問い合わせください